Biztonság és adatvédelem a ServiceLeafben
Az ügyféladatokat EU-s szervereken tároljuk. Ehhez jön a szerepkör-alapú hozzáférés, a logikai tenant-elkülönítés, a kétlépcsős azonosítás, a céges Microsoft-fiókos belépés és a dokumentált adatkezelés.
EU-s szervereken tárolt adatok
Az ügyféladatokat EU-s szervereken tároljuk. Az EGT-n kívüli al-adatfeldolgozókat (fizetés: Stripe; opcionális AI asszisztens: Anthropic) a DPA sorolja fel, megfelelő garanciákkal.
Az al-adatfeldolgozók listájaÉjszakai adatbázis-mentés
Az adatbázisról minden éjjel titkosított biztonsági mentés készül.
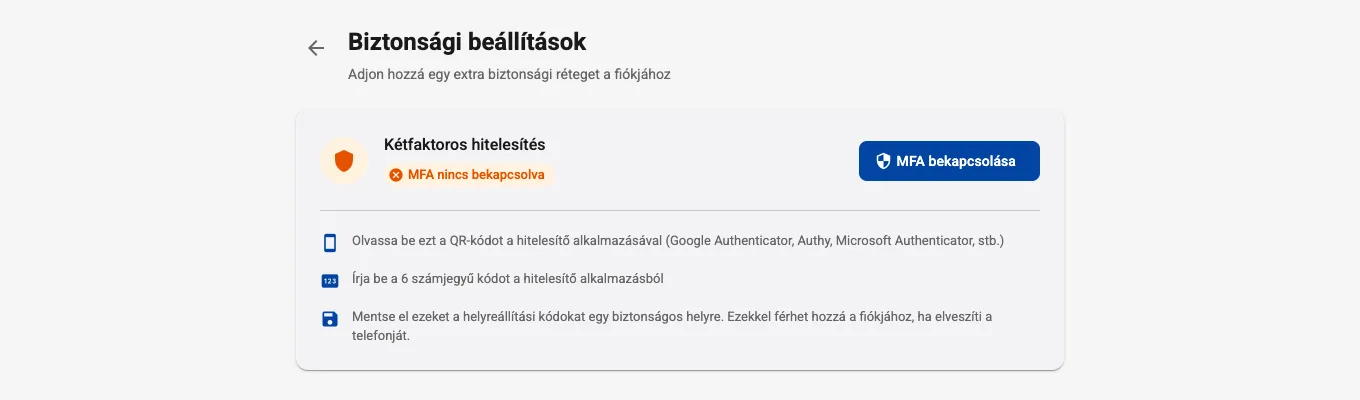
Kétlépcsős azonosítás
Hitelesítő alkalmazásos (TOTP) kétfaktoros belépés helyreállítási kódokkal.
Belépés céges Microsoft-fiókkal
A munkatársak a céges Microsoft-fiókjukkal (Microsoft Entra ID) is beléphetnek. Az adminisztrátor a „Beállítások → Adminisztráció → Egyszeri bejelentkezés” menüben állítja be: előbb egy valódi fiókkal teszteli, csak utána kapcsolja be. A ServiceLeaf kétfaktoros belépése ezután is érvényes.
Szerepkör-alapú hozzáférés
Kilenc rögzített szerepkör: mindenki csak azokat a menüket és gombokat látja, amelyeket a szerepköre ténylegesen használhat.
Logikai tenant-elkülönítés
Az ügyféladatokat tenant-azonosítóhoz kötött lekérdezési és jogosultsági védelmek választják el.
Visszakereshető kulcsesemények
A belépési események és több kulcsfontosságú modul változásai visszakereshetők.
Védett API-hozzáférés
A védett végpontok Bearer JWT-hitelesítést használnak; a nyilvános és bejelentkezési útvonalakon célzott kéréskorlátozás működik.
Védett munkamenet
A böngészőben a frissítő token httpOnly sütiben, a hozzáférési token csak a memóriában van, a token minden használatkor cserélődik. A belépési próbálkozásokat hitelesítő adatonként korlátozzuk.
Nem sorszámozott azonosítók
A legtöbb ügyfélnek látható link és adat nem sorszámozott (UUID) azonosítót használ, így a rekordok nem találhatók ki egymás után.
Jogosultsági jelentés
Szerepkörök és jogosultságok mátrixa, a felhasználók szerepkörei és a változástörténet egy jelentésben, PDF- vagy CSV-exporttal – NIS2-auditokhoz ad támogatást.
Dokumentált adatkezelés
Az adatkezelési helyszíneket és az al-adatfeldolgozókat a DPA tételesen rögzíti, így mindig látja, hol és ki kezeli az adatait.
A szerepkörökről és a divíziókról bővebben: jogosultságkezelés és divíziók; a jogosultsági jelentésről: NIS2 és a karbantartás
Adatvédelmi és hozzáférési alapelvek
A ServiceLeaf mindennapi adatkezelési és hozzáférési működésének főbb elemei.
Ügyféladatok EU-s szervereken, al-adatfeldolgozók a DPA-ban
TOTP-alapú második faktor
Szerepkörökkel kezelhető jogosultságok
Dokumentált adatfeldolgozási feltételek
Átlátható adatkezelési vállalások
Csak azt kérjük, ami kell
A szolgáltatáshoz szükséges adatokat gyűjtjük és tároljuk. Felesleges adatokat nem kérünk, nem tárolunk.
Modulszintű exportok
Több kulcsfontosságú modulban exportfunkció segíti az adatok további feldolgozását. Az elérhető formátum az adott modultól függ.
Adatfeldolgozási megállapodás és al-adatfeldolgozók
Az Adatfeldolgozási megállapodás (DPA) és az al-adatfeldolgozók listája nyilvános; a DPA PDF-ben is letölthető.
Dokumentált megszűnési feltételek
A megszűnéskori export, megőrzés és törlés feltételeit az adatkezelési dokumentumok rögzítik.
Automatizált kiadási ellenőrzések
A kiadási folyamatban automatizált biztonsági és projektellenőrzések futnak.
Kérdése van a biztonságról?
Írjon nekünk, részletesen válaszolunk
14 nap ingyen · 0 Ft · bankkártya nélkül · a próba után ingyenes csomag 25 eszközig